
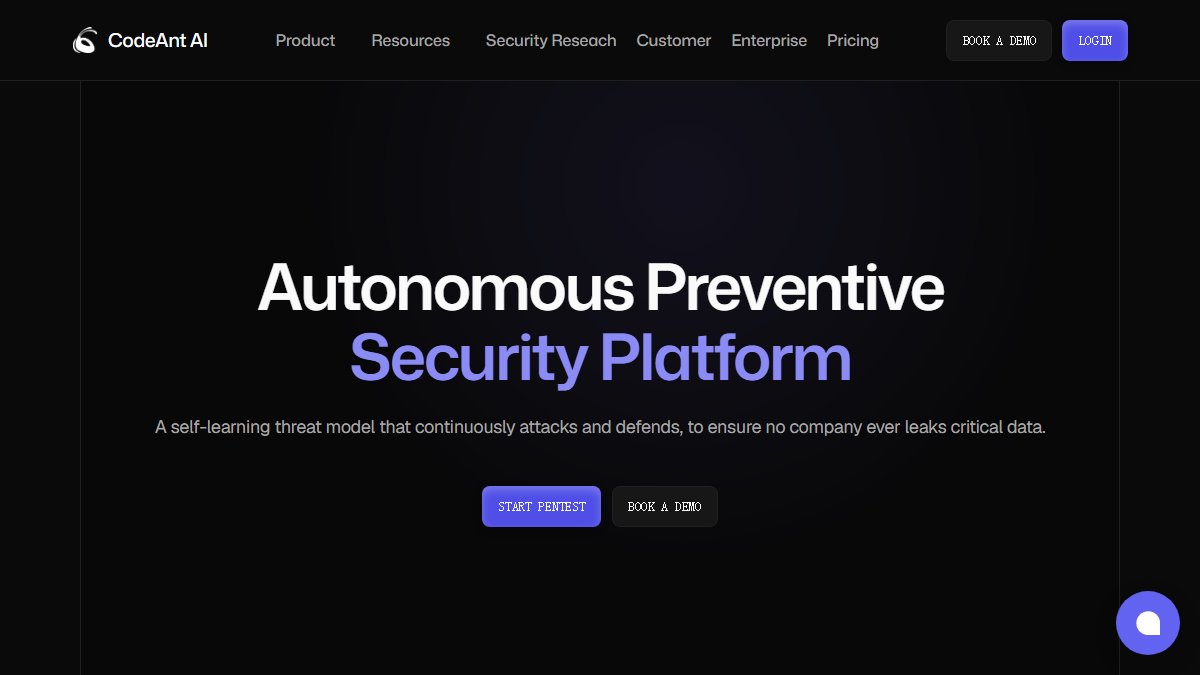
01CodeAnt AI 是什么
CodeAnt 做两件事:静态扫描找安全和质量问题,以及在 PR 里给评审意见,重点是「漏洞和重复代码」这类硬问题。
它面向的团队更在意合规——安全漏洞、密钥泄露、依赖风险这些会直接影响上线。
短板是误报。规则开多了噪音大,团队要花时间收敛;深度分析不如专门的 SAST 工具。
02CodeAnt AI 能做什么
代码扫描
漏洞和异味。
PR 评审
自动评论。
密钥检测
泄露告警。
重复代码
识别。
覆盖率
报告。
03几类检查的性价比
先做最不容易误报的。
| 检查项 | 建议 |
|---|---|
| 密钥泄露 | 最值得先开 |
| 依赖漏洞 | 值得开 |
| 代码异味 | 噪音大,慢慢来 |
| 覆盖率 | 看趋势即可 |
04怎么开始用 CodeAnt AI
- 先只开安全规则噪音小。
- 门禁卡新代码老债慢还。
- 配置密钥扫描最容易见效。
- 定期收敛规则否则没人看。
05好在哪,差在哪
安全向
合规场景实用。
能查密钥泄露
上线前拦。
接入快
装了就扫。
用得上
- 安全漏洞扫描
- 密钥泄露检测
- PR 自动初审
- 合规检查清单
别指望
- 深度 SAST 需求
- 小项目零预算
- 规则不想收敛
- 私有化部署
06价格和套餐
| 版本 | 价格 | 说明 |
|---|---|---|
| 免费档 | 免费 | 公开仓库。 |
| 团队版 | 按席位 / 月 | 私有仓库。 |
| 企业版 | 面议 | 合规和支持。 |
公开仓库免费,私有仓库按席位。规则噪音要收敛,否则团队会无视。
07谁适合用
安全审计
漏洞扫描。
密钥泄露
上线前拦。
代码评审
自动初审。
合规要求
检查清单。
08官网入口
官方域名 codeant.ai,国内访问需要网络条件。扫描代码会上传云端,敏感项目要评估。
09同类工具

10常见问题
CodeAnt AI 是什么?
做代码安全扫描和评审的工具,重点在漏洞和密钥泄露。
和 SonarQube 怎么选?
要 SaaS 快速接入选 CodeAnt,要深度规则和私有化选 Sonar。
怎么收费?
公开仓库免费,私有仓库按席位。
误报多吗?
规则开多了噪音大,要收敛。